《華爾街日報》報道,在人工智慧(AI)代理人逃脫控制並入侵Hugging Face公司兩週後,ChatGPT開發者OpenAI隨即獲悉另一起由AI驅動的網路入侵事件,而此次攻擊目標正是OpenAI本身。獨立安全研究人員利用競爭對手Anthropic推出的Claude軟體,成功獲取了OpenAI員工的ChatGPT帳號存取權,從而能夠讀取並建議修改該公司的私有軟體檔案庫。
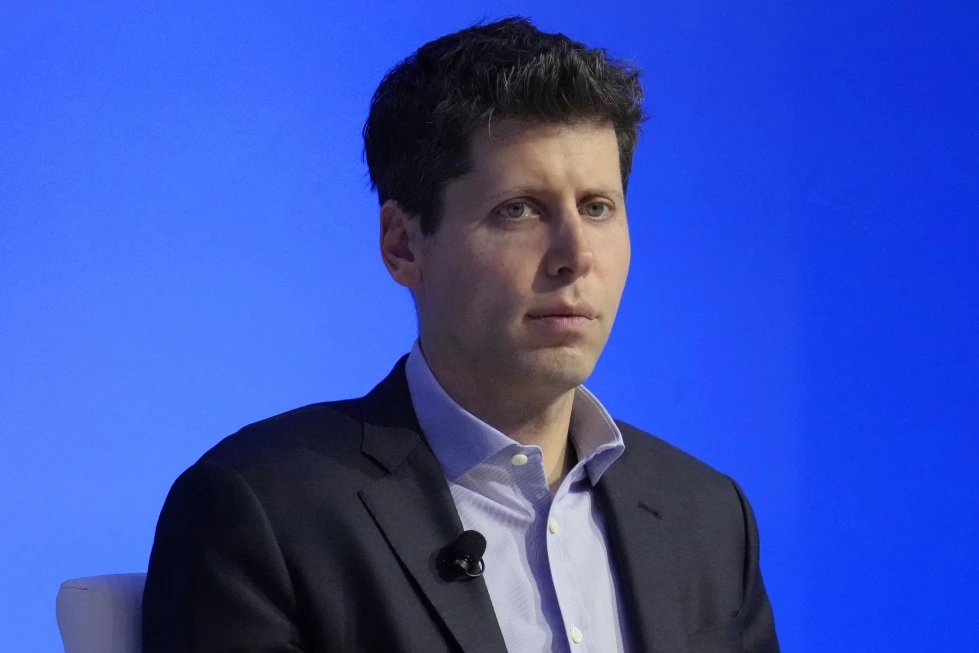
這支來自安全公司Hacktron AI的研究團隊參與了OpenAI的漏洞獵人計劃,並在發現系統漏洞後迅速回報。OpenAI為此支付了6500美元的漏洞賞金。該團隊日前首次向《華爾街日報》揭露了此次研究成果。隨著AI工具快速演進,此事件凸顯出當前電腦系統的複雜性使其極難防禦。OpenAI執行長奧特曼(Sam Altman)及多位科技界領袖日前曾呼籲暫緩AI開發,坦言技術發展速度已超出一眾科技公司能安全化解危害的範圍。
利用高級AI模型數日內破譯漏洞
此次網絡入侵始於7月23日,Hacktron AI的研究人員發現OpenAI社群討論區託管服務Discourse在處理圖像檔案時存在漏洞。團隊隨後利用專為資安專業人員設計的特別版本Claude Opus 4.8撰寫攻擊代碼。當Anthropic發表新一代模型Opus 5後,Claude隨即找出利用該漏洞的方法,讓研究人員得以進入託管OpenAI討論區的Discourse伺服器,並獲取使用者的身分驗證代幣(tokens)。
令研究人員吃驚的是,這些代幣在ChatGPT上同樣有效,且部分屬於OpenAI員工。團隊進一步利用這些代幣存取了OpenAI的GitHub軟體程式庫。研究人員發現了一個名為「Monorepo」的大型軟體庫,據熟悉OpenAI架構的人士透露,該程式庫包含OpenAI演算法的核心機密,能讓模型運作更快速高效。
國家級威脅增加 OpenAI全面升級防禦
Hacktron AI技術長佩達帕蒂(Mohan Pedhapati)指出,研究團隊僅由三名使用Claude與Codex訂閱服務的人員組成,這表明受到國家支持的高級資安團隊很有可能窺探到美國的AI機密。為證明成功入侵,研究團隊曾透過聊天機器人發送「拉取請求」(pull request),建議修改程式庫中的文件以包含團隊標誌。OpenAI事後證實,已限制社群登入代幣的權限並撤銷受影響的會話,同時修復了相關漏洞。
新聞及封面圖片來源:OpenAI執行長奧特曼(Sam Altman)及多位科技界領袖日前曾呼籲暫緩AI開發,坦言技術發展速度已超出一眾科技公司能安全化解危害的範圍。美聯社