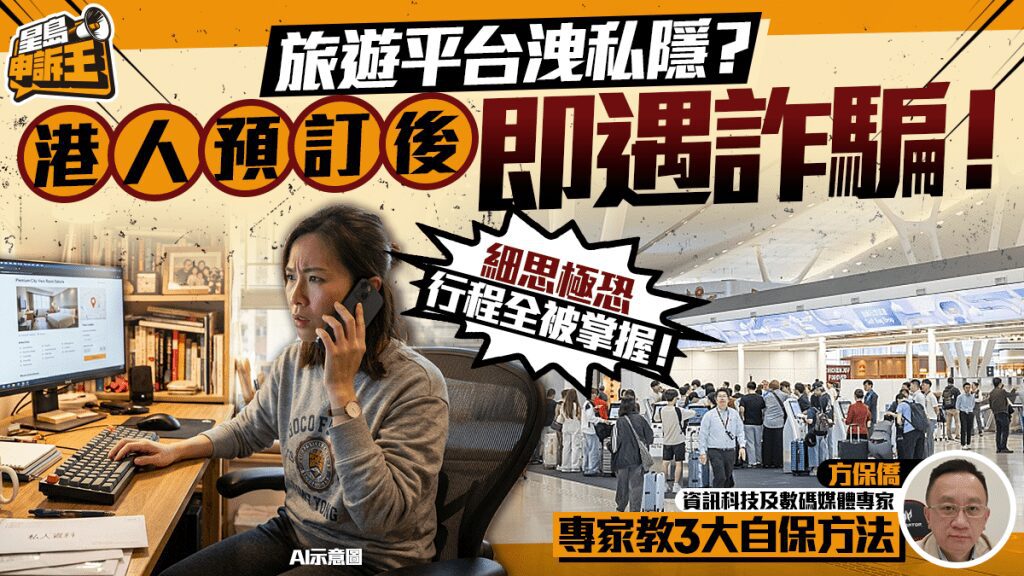
近期有港人反映,在旅遊平台或酒店官網預訂機票及住宿後,個人資料疑遭外洩,隨即收到能準確說出姓名及行程的詐騙電話或訊息,引發對個人資料安全的關注。
本文核心內容:
- 有網民在旅遊平台購買機票後兩小時,即接獲能直呼其全名的詐騙電話,對方訛稱事主在內地涉及假簽證活動。
- 另有市民直接透過日本京都酒店官網訂房後,收到來自葡萄牙及秘魯的 WhatsApp 訊息,騙徒精準掌握其全名、酒店名稱、入住日期及訂單編號。
- 資訊科技專家方保僑指出,資料外洩源頭多數為酒店端的物業管理系統(PMS)帳號被黑客透過釣魚手法盜取。
- 專家建議市民使用虛擬信用卡、開啟雙重認證,並在收到可疑訊息時直接透過官方應用程式或網站查核訂單狀態,切勿點擊來歷不明的連結。
騙徒手法精準 利用海外號碼製造緊張
除了第三方旅遊平台,連直接經酒店官網預訂的市民亦成為目標。有網民分享,在日本京都某酒店官網訂房後,接獲來自葡萄牙及秘魯等海外號碼的 WhatsApp 訊息。訊息中精準列出事主全名、入住酒店、日期及預訂編號,騙徒冒充酒店客服,以「身份驗證」為由要求點擊連結,否則將取消預訂。相關酒店其後發出通告證實該類訊息屬詐騙,反映私隱洩漏源頭可能涉及酒店本身的預訂管理系統漏洞。
專家拆解外洩途徑 提供實用防騙攻略
資訊科技及數碼媒體專家方保僑分析,這類詐騙的資料多從「酒店端」外洩。騙徒透過釣魚方式盜取酒店後台或物業管理系統的帳號,從而取得客人全名、入住日期及訂單編號等資料,甚至利用平台內建聊天功能發送詐騙訊息。他解釋,即使經酒店官網直接預訂,資料最終亦會進入同一管理系統,故系統一旦被攻破,客人便會「中招」。對於騙徒利用海外號碼及「24小時內驗證」等恐嚇手法,方保僑指目的是製造緊張氣氛,誘使事主點擊仿真度極高的假網站,以盜取信用卡資料或騎劫 WhatsApp 帳戶。
方保僑呼籲市民收到類似「預訂待確認」的突發訊息時,切勿點擊任何連結,應直接打開官方應用程式查閱訂單狀態。他強調,正規平台不會透過 WhatsApp 要求客人再次付款。為保障個人資料,他建議預訂時避免綁定常用實體信用卡,改用虛擬卡;加強帳戶保安,開啟雙重認證;並保持手機系統及旅遊應用程式更新至最新版本。若不慎點擊惡意連結,應立即關閉網頁、不要輸入一次性密碼,並馬上致電銀行停卡,同時更改相關平台密碼及保留證據,向防騙易熱線 18222 求助。