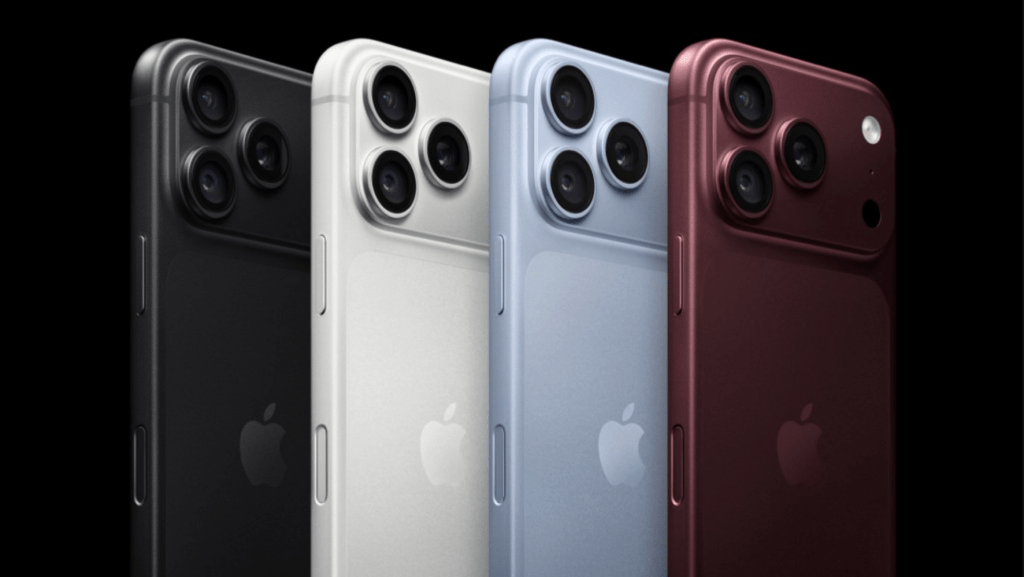
蘋果公司新款iPhone預購期間,香港發生大規模信用卡盜刷事件,暴露了企業在追求銷售便利時可能犧牲網絡安全。本次事件涉及超過1200名市民及2500萬港元款項,突顯了嚴格身份認證機制在電子商務中的重要性,並對科技巨頭的風險管理與消費者權益保障提出嚴峻考驗。
本文核心內容:
- 蘋果新款iPhone預購期間,香港發生大規模信用卡盜刷事件。
- 超過1200名市民在未訂購的情況下收到銀行交易付款短訊。
- 事件涉及總金額達2500萬港元。
- 事件起因被指與蘋果簡化預購流程、未執行嚴格雙重認證有關。
事件經過與企業責任爭議
此次盜刷潮源於蘋果為促銷新機而開放的預訂系統。據報導,為了讓消費者能快速下單,蘋果可能簡化了理應嚴謹的訂購流程,未要求進行嚴格的雙重身份認證,例如輸入密碼或透過應用程式確認。此舉讓不法分子有機可乘,導致大量未經授權的交易發生。這反映了企業在平衡商業利益與消費者安全時,若本末倒置將帶來嚴重後果。
對消費者與行業信心的衝擊
事件對蘋果的品牌信譽造成直接打擊,一家以安全可靠著稱的企業在基本支付環節出現漏洞,令公眾信任受損。受影響的消費者不僅面臨財產損失風險,還需耗費大量時間處理報案、銀行申訴及退款程序,承受無妄之災。更廣泛的影響在於,單一支付環節失守可能動搖消費者對整個網購生態系統的信心。
網絡安全為企業基本責任
評論指出,網絡安全絕非可有可無的選項,而是企業對消費者的基本責任與品牌長遠發展的根基。蘋果被要求向受影響客戶道歉、交代事件原因,並實施具體補救措施,如提供信用監控服務及加快退款。同時,企業必須檢討全球預售系統的安全標準,確保高流量促銷活動不以犧牲雙重認證為代價。此次事件為全球科技與電商行業敲響警鐘,便利不能成為犧牲安全的藉口。